しばらく使っていなかった決済サービスで、パスワードを忘れたため、再設定の手続きをしました。ところが、返信にはパスワードがそのまま読める形で書かれていました。変更を試したところ、エラーも表示されました。当時のX投稿
しばらく使ってなかった大きな決済サービス。パスワード忘れていたのでリセットしようと思ったら、平文で返信されてきてビビってる……。
やっべ、変更しようと思ったら502エラー
新しいクレカとか作ってる場合とちゃうのでは🫠これってIPAに通報するべきなんかな……
— Shoichiro Fukano (@ShoichiroFukano) November 22, 2026
決済アカウントのパスワードが第三者に渡ると、利用履歴の閲覧や、サービスによっては不正な購入につながります。返信だけでは、以前のパスワードを取り出したのか、その場で一時パスワードを発行したのかは分かりません。以前のパスワードが返ってきたのなら、元の文字列を取り出せる経路が残っているということです。いずれにしても、そのままログインに使える文字列が返信に残れば、メッセージを見られたときに使われるおそれがあります。
平文保存とハッシュ化では、漏れるものが違う
- 平文保存。 入力した文字列をそのまま記録します。会員データやバックアップが漏れれば、パスワード自体が読めます。
- ハッシュ化。 入力した文字列を計算で別の値に変え、その結果を照合用に保存します。記録が漏れても、保存した値から元のパスワードを読み戻すことはできません。
たとえば、登録したパスワードが passwordABC だとします。これを計算した結果を、説明のために A7…92 とします。
- 登録するとき。 サービスは
passwordABCをハッシュ化し、照合用の値A7…92を保存します。 - ログインするとき。 入力された
passwordABCを同じ条件で計算すると、今度もA7…92になります。保存しておいた値と一致するので、パスワードの確認は通ります。
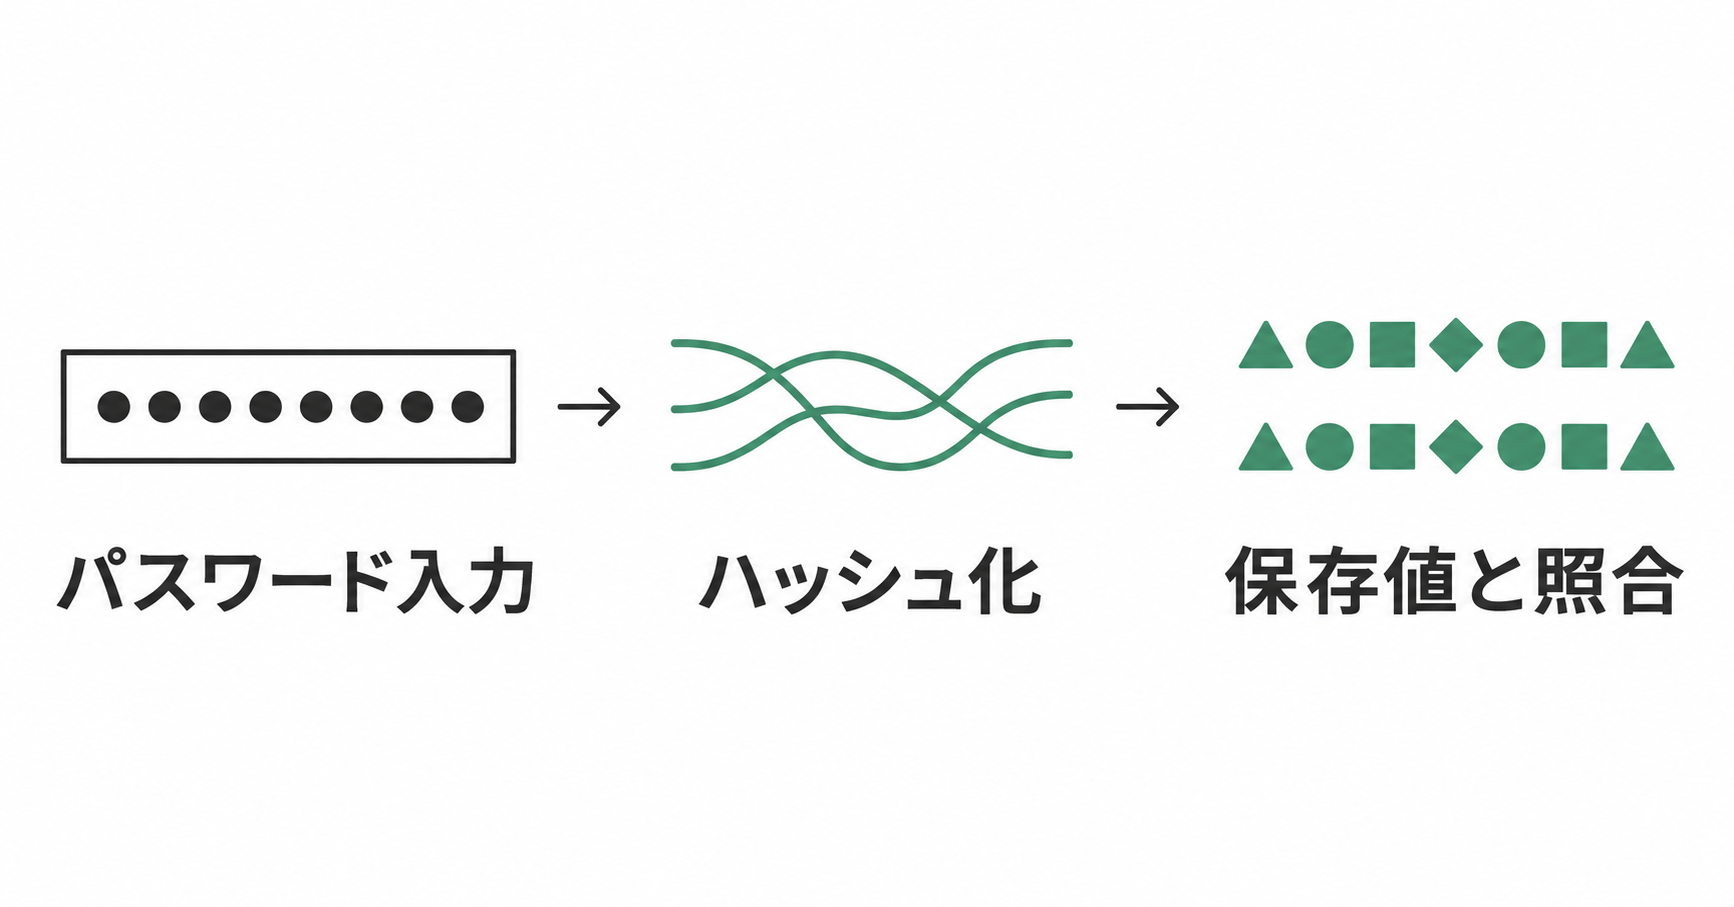
つまり、サービスは元のパスワードを覚えていなくても、計算結果の答え合わせで確認できます。鍵を使って元のデータを読み戻す暗号化は、たとえば保存した住所を配送時に取り出すときに使えます。ログインの照合には、一方向に計算するハッシュ化が向いています。
ハッシュ値を盗んだ人が、その値を普通のログイン画面に入力しても、そのままでは通りません。ただし、よく使われるパスワードなら、推測で当てられる余地があります。そこで、登録のたびに「ソルト」と呼ばれるランダムな値も加えます。同じパスワードでも別のアカウントでは保存値が変わり、ログイン時はそのアカウントに登録したソルトを使うので結果が一致します。さらに、パスワード専用の方式で一回の計算に手間をかけ、大量の推測を難しくします。OWASPのパスワード保存ガイド
この考え方は、1970年代のUNIXですでに使われていた
初期のUNIXでは、実際のパスワードをファイルに記録していました。1979年にベル研究所のロバート・モリスとケン・トンプソンが発表した論文には、元の文字列を残さず変換結果で照合する方式への変更が記されています。二人はこの考え方を紹介した1968年の文献も挙げています。
興味深いのは、1970年代のUNIXが、すでにソルトを使い、あえて計算に時間がかかるよう工夫していたことです。今も方式は進化していますが、「元のパスワードを残さず、推測には手間をかけさせる」という発想は、Webが普及するずっと前にありました。モリスとトンプソンの論文(1979年)
パスキーでは、サービスが何を確かめるのか
パスキーは、パスワードを入力せずにログインする方法です。登録時、スマートフォンなどで対になる二つの鍵を作ります。秘密鍵は利用者側の端末やパスキー管理サービスで保管し、Webサービスには検証用の公開鍵を登録します。
ログインするときは、顔認証や端末のPINなどで承認します。端末が、その場限りの確認用データに秘密鍵で電子署名し、サービスが公開鍵で署名を確かめます。顔や指紋のデータは端末の認証に使います。サービスに届くのは署名を含む応答です。
パスワード方式で確かめるのは「入力した文字列が合っているか」。パスキーで確かめるのは「登録した公開鍵に対応する秘密鍵で署名できたか」です。サービス側の公開鍵が漏れても、それだけで本人の署名を作ることはできません。FIDO Allianceのパスキー解説
PEBKAC。人が間違えるところまで考えておく
ITの現場には「PEBKAC(ペブカック)」という言い回しがあります。Problem Exists Between Keyboard And Chair の略で、直訳すると「問題はキーボードと椅子の間にある」。その間に座っている人の操作や判断が、トラブルの原因になることもある、という意味です。
たとえば、開発中に入力内容を確認するためのログを本番に残してしまうと、保存先ではハッシュ化していても、別の場所に元のパスワードが残ります。パスキーを導入しても、問い合わせ窓口で本人確認を省いてアカウントを復旧すれば、別の人にアカウントを渡しかねません。
忙しいときでも確認を省かずに済むよう、本番ではパスワードがログに出ない設定にして、公開前に別の担当者がテストします。復旧時は、担当者が変わっても同じ本人確認をたどれるように手順を決めます。
AIで作ったサービスを公開する前に確認したいこと
生成AIと会話しながら作る、いわゆるバイブコーディングでは、ログイン画面も作れます。公開を判断する責任者は、開発担当に次の三つを確認してください。
- 会員登録は必要か。 資料請求や単発の予約にログインが要らなければ、パスワードを預かる理由もありません。
- パスワードはどこに、どんな形で残るか。 パスワードを使うサービスなら、Argon2idなどのパスワード専用方式を使い、ソルト付きで保存しているかを開発担当に確認します。テスト用のアカウントで、ログや問い合わせ対応画面にも元の文字列が残らないか確かめます。
- ログインできなくなったとき、どう戻るか。 パスワードの場合は、元の文字列を送らず、一度だけ使える期限付きリンクで利用者が新しいパスワードを設定できるか試します。パスキーの場合も、端末の紛失や機種変更で使えなくなったときの復旧方法を試しておきます。OWASPの再設定ガイド
社内で実装を確認できる人がいなければ、認証に詳しいエンジニアのレビューを公開前の見積もりに入れます。開発担当からは、ログインのテストに加えて、忘れた・失くした場合の復旧テストの結果まで受け取ってください。
すでに運用中のサービスで平文の記録が見つかった場合は、保存方法の変更とあわせて、過去の記録やバックアップを誰が読めたかを調べ、利用者に再設定を案内する範囲を判断します。